来历
包头泽优信息安全有限公司成立于本地的实际需求之中:草原钢城的老牌工业与新兴的数据产业并存,不少机构既有运行多年的老系统,又有新上的云上业务,两边都缺人管。我们看到大量客户拿着外地的评估报告无处落地——报告写得专业,但没人解释、没人跟进整改。所以我们把公司设在这里,把服务方式定义为"报告之外还要到场"。业务范围覆盖渗透测试、等保咨询、托管值守、应急响应、代码审计与安全培训,服务对象以内蒙古地区的政企单位与中小机构为主。
做事方法
我们的方法论很朴素:先画图,再动手,后复验。任何项目开始前先完成资产测绘,把范围内的主机、应用、账号、数据流整理成一张双方都认的底图;然后在底图上标注风险点,逐条验证真伪;整改后逐条复验销项。我们不交付无法核对的结论——每个发现都附带证据记录,每条建议都具体到操作层面。宁可进度慢一点,也不让客户拿着一份对不上自家系统的报告发呆。
团队分工
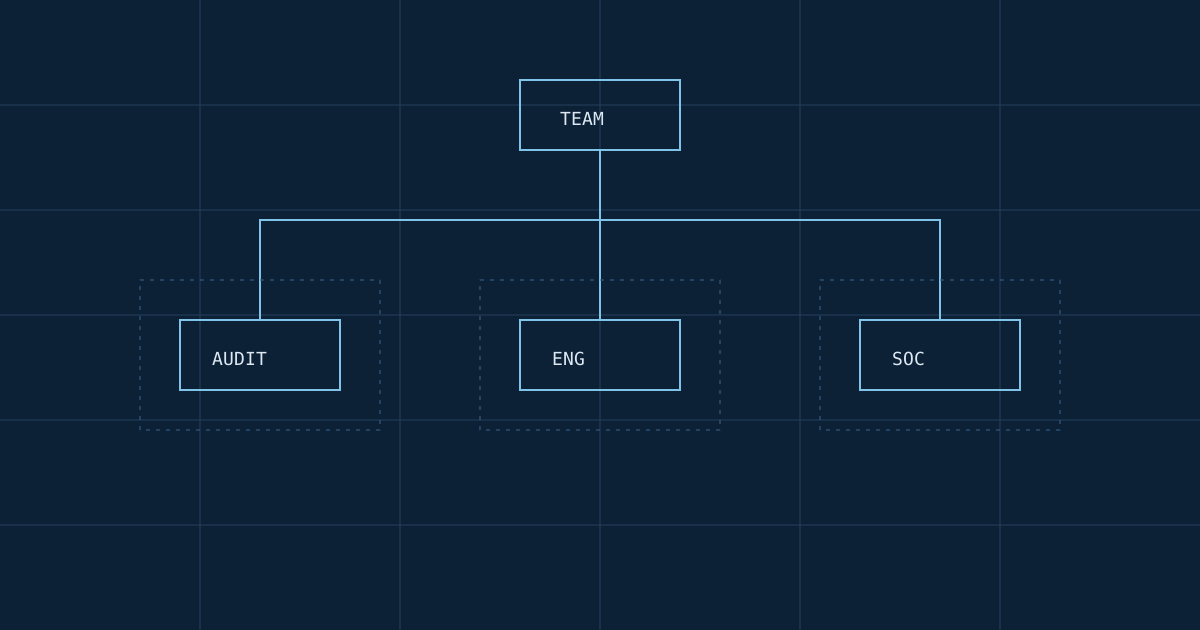
团队按角色而非层级组织。评估岗负责渗透测试与代码审计,只做验证不做修复,保持判断独立;工程岗负责设备部署、策略配置与整改落地,与评估岗互相校验;值守岗承担托管客户的日常监测与告警研判,是离客户最近的眼睛;咨询岗处理等保材料与制度文档,翻译安全术语给管理层听。项目负责人对交付物负全责,客户在群里提的问题,必须在约定时限内得到具体回复。
质量与交付
质量标准写在流程里而不是口号里:测试操作全程留痕可审计;报告经第二人复核签名才发出;高危漏洞不等报告,发现即通报;每份整改清单都带复验记录。交付节奏上,评估类项目通常一至两周出报告,托管类按月出报告,应急响应按预案时限执行。我们不做绝对化承诺,因为安全没有终点——但我们保证每一个列在报告里的条目,都经得起你拿去逐条核对。